Kiderült, honnan szivárgott ki a Windows XP leghírhedtebb kulcsa
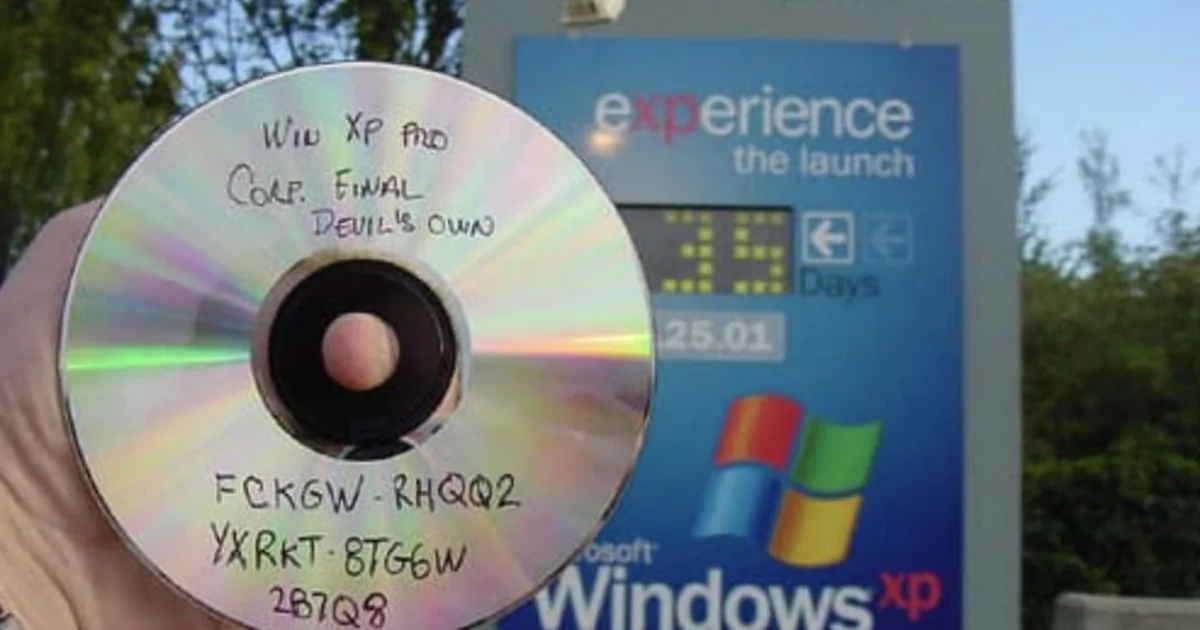
Van egy kódsor, amelyet egy egész generáció fújt kívülről: FCKGW-RHQQ2-YXRKT-8TG6W-2B7Q8. A Windows XP leghírhedtebb aktiválókulcsa évekig járta a netet, és most végre kiderült, hogyan került ki a Microsoft falai közül.
A történetet Dave W Plummer osztotta meg, a Microsoft egykori mérnöke. Ő már korábban is számos belsős sztorit tálalt a régi Windows-korszakról, most pedig arra a kérdésre adott választ, amin a 2000-es években fél internet találgatott: honnan jött az a kulcs, amely gyakorlatilag minden letöltött XP-telepítőt zárolás nélkül aktivált.
Nem törés volt, hanem kiszivárgás
A lényeg kiábrándítóan egyszerű: nem titkosítást tört fel senki. A kulcs egy úgynevezett Volume License Key volt, vagyis olyan mennyiségi licenckulcs, amilyet a nagy gépgyártók kaptak, hogy ne kelljen minden egyes legyártott számítógépnél külön kulcsot pötyögni a telepítés során.
A gyártók – köztük az Intel és a Dell – már a nyilvános megjelenés előtt két hónappal, augusztus 24-én megkapták a telepítőlemezeket. A Windows XP világpremierje csak 2001. október 25-én volt. Plummer szerint a hírhedt kódsor valamelyik ilyen partnertől, nagy valószínűséggel az Inteltől vagy a Delltől került ki, majd a Devils0wn nevű warez-csapat tette halhatatlanná: ők adták közre azt a lemezképet, amelyre már rá volt írva a kulcs.
Innentől a kód önálló életre kelt. Fórumokon, CD-k tokjain, filctollal a lemez felszínére írva terjedt tovább, és jó ideig minden házi telepítésnél bevált.
Ahová a kulcsellenőrzést rejtették
A sztori legszórakoztatóbb része viszont nem a szivárgás, hanem a rejtekhely. Plummer szerint a kulcs ellenőrzéséhez szükséges titkosított adatot a fejlesztők oda tették, ahol senki nem keresné: a Microsoft Bob kódjába.
A Bob a Microsoft egyik leglátványosabb bukása volt, egy rajzfilmes, szobabelsőre hajazó kezelőfelület a kilencvenes évek közepéről, amelyet a felhasználók alaposan kinevettek. Hogy a cég éppen ebben a már temetett projektben helyezte el a XP egyik biztonsági építőelemét, az egyszerre elegáns és meglepően vicces megoldás.
Mikor lett vége a mulatságnak
A kulcs korántsem működött örökké. A Microsoft 2002 szeptemberében, a Service Pack 1 megjelenésével tette feketelistára: innentől a frissítés nem volt telepíthető az ezzel a kóddal aktivált gépekre.
A szigorítás 2004 augusztusában folytatódott, amikor a cég a kalózkulccsal telepített rendszerek frissítéseit is blokkolni kezdte. Az XP-korszak tehát hamarabb zárult le a leghíresebb kulcs számára, mint sokan emlékeznek rá.
Mit tanulhatunk belőle ma
Az eset ma is tanulságos: a legjobban megtervezett licencelési rendszert sem a matematika, hanem az emberi lánc leggyengébb pontja szokta megbuktatni. Egy partnernek kiadott kulcs, egy figyelmetlen pillanat, és már terjed is.
A gyakorlati tanulság a felhasználó oldalán ugyanez: a bizonytalan eredetű telepítőlemez vagy olcsó kulcs ma sem olcsó megoldás. Legkésőbb az első nagyobb frissítésnél kiderül, hogy a gép nem azt kapta, amit fizettek érte. Ha nem vagy biztos benne, hogy a gépeden tiszta licencű rendszer fut, szívesen megnézem.